Allarmi bomba in Europa, le intelligence indagano sulla pista russa: 35 voli coinvolti in tre giorni
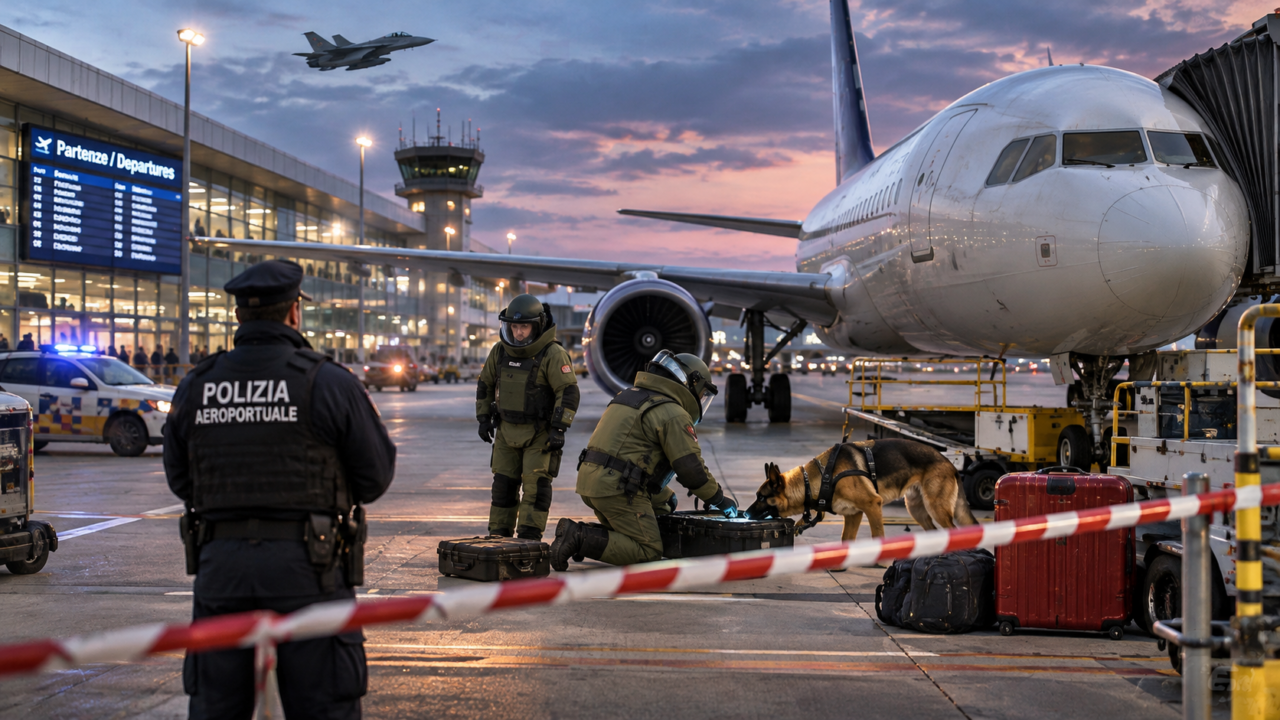
Decine di aerei costretti a cambiare rotta, caccia militari in volo, aeroporti in stato di allerta e migliaia di passeggeri coinvolti. Dopo la raffica di minacce risultate infondate, i servizi di sicurezza europei hanno avviato un’indagine congiunta. Tra le ipotesi quella di un’operazione riconducibile ad ambienti filorussi o a gruppi hacker, ma non esistono ancora prove di un coinvolgimento diretto di Mosca.
L’Europa cerca di capire chi si nasconda dietro la serie di falsi allarmi bomba che negli ultimi giorni ha messo sotto pressione il traffico aereo internazionale. Le minacce, arrivate attraverso telefonate ed e-mail anonime, hanno provocato deviazioni di rotta, atterraggi precauzionali, controlli straordinari e persino l’intervento di caccia militari per scortare alcuni aerei di linea.
Adesso la vicenda assume una dimensione ancora più delicata: secondo quanto riferito dal Financial Times e ripreso da diverse testate internazionali, le agenzie di intelligence europee hanno avviato un’indagine transfrontaliera per verificare un possibile collegamento con la Russia.
L’ipotesi è che dietro la campagna possano esserci attivisti filorussi, gruppi hacker o soggetti che agiscono attraverso reti digitali difficili da identificare. Alcuni funzionari dell’intelligence considerano questa pista particolarmente significativa, ma precisano che l’attribuzione delle responsabilità richiederà ancora tempo.
Trentacinque voli colpiti in tre giorni
I numeri danno la dimensione del fenomeno. Secondo i dati comunicati da Eurocontrol, l’organizzazione europea per la sicurezza della navigazione aerea, sono stati registrati 35 voli interessati da minacce di bomba nelle giornate del 3, 5 e 6 novembre: sette il primo giorno, quattordici il 5 novembre e altri quattordici il 6.
Le segnalazioni hanno coinvolto compagnie come Ryanair, Finnair, Aer Lingus, Wizz Air, LOT, Aegean Airlines e altre società di trasporto aereo.
In diversi casi gli aerei sono stati dirottati verso aeroporti alternativi, mentre altri hanno dovuto attendere a terra per consentire alle squadre di sicurezza di effettuare le verifiche.
Tra gli episodi più significativi quello del volo Finnair proveniente da Helsinki e diretto a Roma, scortato da caccia dell’Aeronautica Militare italiana fino a Fiumicino.
Un aereo Aer Lingus partito da Dublino e diretto nella capitale italiana è stato invece dirottato verso la base militare francese di Évreux, dove è stato sottoposto a controlli.
Anche tre voli Ryanair diretti a Sofia sono stati interessati dalle minacce e accompagnati da velivoli militari bulgari. Altri episodi hanno coinvolto aeroporti e compagnie in Polonia, Repubblica Ceca, Austria, Romania e Spagna.
In tutti i casi finora verificati, le ispezioni non hanno individuato esplosivi o materiali sospetti. Non risultano feriti.
La pista russa e il sospetto di una guerra ibrida
Per gli investigatori il problema non è soltanto individuare chi abbia inviato le e-mail, ma capire se gli episodi siano collegati e quale obiettivo intendessero raggiungere.
La pista russa viene considerata nell’ambito delle cosiddette operazioni di guerra ibrida: azioni che non ricorrono necessariamente alla forza militare tradizionale, ma utilizzano strumenti informatici, campagne di disinformazione, sabotaggi e intimidazioni per creare instabilità e mettere sotto pressione le istituzioni di un Paese.
Secondo le informazioni riportate dal Financial Times, alcuni funzionari europei ritengono che le modalità operative e il possibile movente siano compatibili con attività riconducibili ad ambienti filorussi.
Ma c’è una distinzione fondamentale: anche qualora venisse accertato il coinvolgimento di attivisti o gruppi hacker filorussi, resterebbe da dimostrare se abbiano agito autonomamente oppure se siano stati diretti, incoraggiati o autorizzati dai servizi segreti russi.
Al momento non esiste una conferma pubblica di questo collegamento.
E-mail anonime e identità difficili da ricostruire
Gli investigatori stanno esaminando diversi messaggi inviati alle compagnie aeree, agli aeroporti e anche ad alcune emittenti televisive.
Le comunicazioni sarebbero partite da account anonimi e da aree geografiche differenti. Una delle e-mail sarebbe stata rintracciata in Colombia, mentre altri messaggi erano scritti nella lingua del Paese destinatario.
Una comunicazione inviata a organi di informazione irlandesi conteneva riferimenti alla capacità degli autori di inviare contemporaneamente numerosi messaggi, utilizzando account e dispositivi compromessi.
Gli autori sostenevano di aver provocato un’ampia situazione di panico e annunciavano che quanto accaduto sarebbe stato soltanto l’inizio.
Si tratta di affermazioni contenute nei messaggi, non di prove che gli autori abbiano realmente le capacità operative dichiarate.
Particolare attenzione è stata rivolta anche a una minaccia indirizzata agli aeroporti di Roma e Milano, attribuita a un gruppo chiamato «Male State Fighters», movimento ultranazionalista e antifemminista di origine russa.
Il suo fondatore, Vladislav Pozdnyakov, ha però negato qualsiasi coinvolgimento, affermando che il gruppo non esiste più.
L’obiettivo potrebbe essere creare paura e disorganizzazione
Gli esperti di sicurezza aeroportuale sottolineano che anche una minaccia priva di qualsiasi fondamento può provocare conseguenze importanti.
Ogni segnalazione deve essere trattata con la massima serietà. Le autorità non possono permettersi di ignorare un possibile pericolo, anche quando le probabilità che esista davvero un ordigno sono basse.
Questo significa attivare squadre specializzate, controllare gli aerei, interrompere le operazioni, modificare le rotte e, in alcuni casi, mobilitare velivoli militari.
I costi economici possono essere elevati, senza considerare i disagi per i passeggeri, i ritardi e le ripercussioni sull’organizzazione delle compagnie.
Secondo diversi analisti, proprio la capacità di provocare disordine senza utilizzare armi o compiere attentati potrebbe rappresentare uno degli obiettivi di una simile campagna: mettere alla prova il coordinamento tra Paesi, alimentare la paura e ridurre la fiducia dei cittadini nella sicurezza dei trasporti.
L’Europa rafforza il coordinamento
La Commissione europea e le autorità nazionali stanno seguendo la situazione attraverso i meccanismi di cooperazione e condivisione delle informazioni sulla sicurezza aerea.
Eurocontrol ha confermato di essere in contatto con compagnie, aeroporti e fornitori dei servizi di navigazione per limitare le conseguenze delle segnalazioni.
L’organizzazione ha inoltre precisato che, rispetto al volume complessivo del traffico aereo europeo, gli episodi registrati hanno rappresentato una quota molto ridotta e non hanno provocato un impatto significativo sui ritardi complessivi della rete.
Questo non significa che il problema sia trascurabile. La ripetizione delle minacce in diversi Paesi e nell’arco di pochi giorni rende necessario individuare rapidamente i responsabili.
Una minaccia senza bombe, ma non senza conseguenze
La vicenda mostra quanto possa essere vulnerabile un sistema internazionale di trasporto quando viene colpito da una campagna coordinata di intimidazione.
Non è stato necessario collocare un ordigno su un aereo per provocare l’intervento di caccia militari, far cambiare rotta a numerosi voli e mettere in allarme le autorità di diversi Paesi.
La vera questione, adesso, è capire chi abbia organizzato questa operazione, quali siano i suoi obiettivi e se dietro le comunicazioni anonime esista una struttura coordinata.
La pista russa è una delle ipotesi più importanti al vaglio degli investigatori, ma sarebbe prematuro trasformarla in una responsabilità accertata.
In un’Europa già attraversata dalle tensioni internazionali, anche una semplice e-mail può diventare uno strumento capace di mettere in movimento eserciti, bloccare aeroporti e seminare paura. E proprio per questo, individuare chi si nasconde dietro questi falsi allarmi è diventato un problema di sicurezza continentale.