Allarmi bomba nelle scuole, cosa c’è davvero dietro? La paura come arma per destabilizzare il Paese
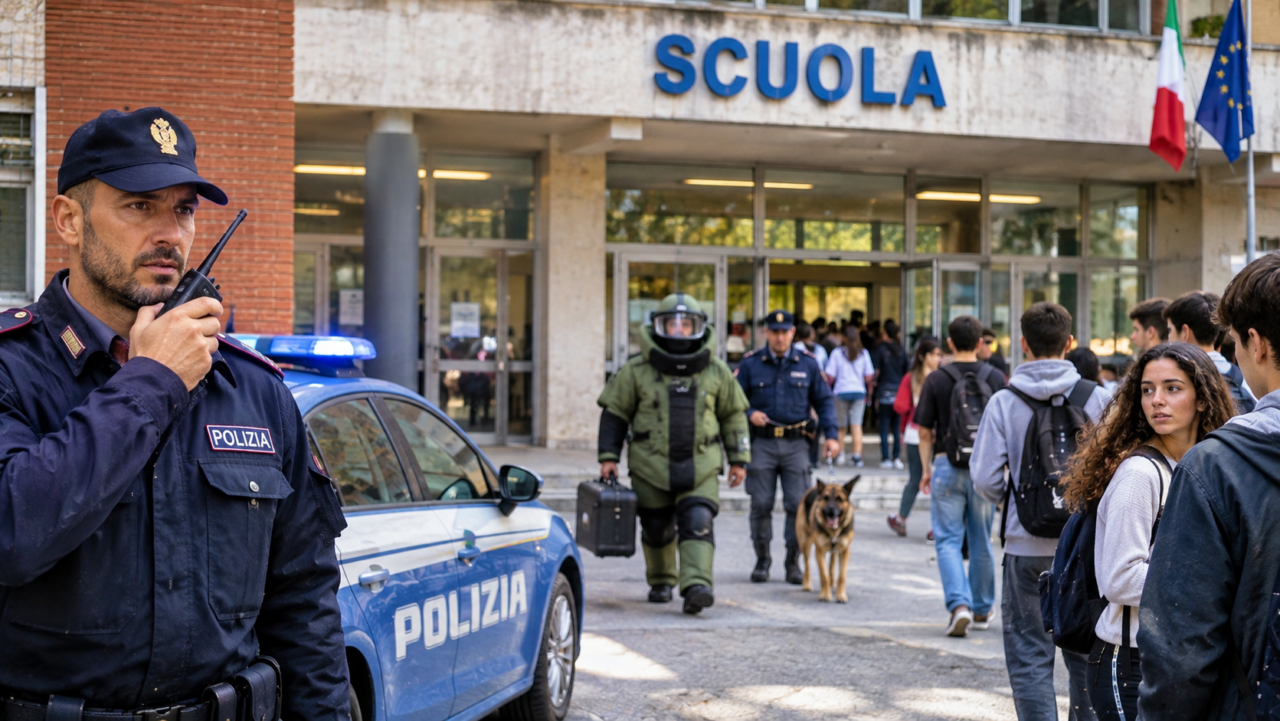
Dietro le migliaia di email minatorie arrivate agli istituti italiani potrebbe esserci una campagna internazionale di falsi allarmi. Non risultano ordigni né pericoli concreti, ma l’obiettivo sembra essere quello di provocare panico, paralizzare i servizi e mettere in difficoltà le istituzioni. Gli investigatori cercano ancora i responsabili.
Una bomba che non c’è, ma migliaia di studenti fuori dalle aule, genitori costretti a lasciare il lavoro, insegnanti in attesa di indicazioni e forze dell’ordine impegnate nelle verifiche. È quanto accaduto in Italia l’11 novembre, quando una serie di email anonime ha fatto scattare allarmi in migliaia di istituti scolastici.
Secondo le ricostruzioni pubblicate dalla stampa italiana, il messaggio ha raggiunto circa 6.300 scuole, coinvolgendo praticamente tutto il territorio nazionale. Segnalazioni analoghe sono state registrate anche nel Regno Unito, in Scozia e in Irlanda del Nord.
Le minacce erano particolarmente violente: si parlava di esplosivi nascosti negli edifici scolastici, di attentati e persino di un presunto piano per colpire la presidente del Consiglio. Il messaggio era firmato da un sedicente Mikhail Andropov, che si presentava come capo di un’organizzazione dal nome inquietante e poco credibile.
Le verifiche delle autorità non hanno però individuato elementi che confermassero l’esistenza di un pericolo concreto.
Ma se le bombe non c’erano, perché qualcuno ha organizzato un’operazione di queste dimensioni?
Non una semplice bravata: il meccanismo del falso allarme di massa
Una delle ipotesi investigative è quella di una campagna di swatting, termine utilizzato per indicare la diffusione deliberata di false segnalazioni di emergenza con l’obiettivo di provocare l’intervento delle forze dell’ordine e generare caos.
Il fenomeno è conosciuto soprattutto negli Stati Uniti, dove falsi allarmi vengono utilizzati per far intervenire reparti speciali presso abitazioni o luoghi pubblici, spesso ai danni di persone prese di mira.
Nel caso italiano, il meccanismo sarebbe stato adattato su scala molto più ampia: invece di telefonare a una singola centrale operativa, gli autori avrebbero utilizzato una distribuzione massiva di messaggi elettronici, raggiungendo contemporaneamente migliaia di istituti.
Il risultato è stato quello che probabilmente si voleva ottenere: costringere scuole, dirigenti, famiglie e forze dell’ordine a reagire a una minaccia che non aveva riscontri materiali.
Non servono necessariamente competenze informatiche straordinarie per inviare migliaia di messaggi. La difficoltà maggiore consiste nel reperire gli indirizzi, organizzare la distribuzione e nascondere la vera identità del mittente.
La pista di Taiwan e il ruolo dell’intelligenza artificiale
Una delle tracce tecniche individuate dagli investigatori conduce a un account di posta elettronica riconducibile a una ex studentessa della Dayeh University di Taiwan.
Attenzione, però: questo non significa che l’autrice dell’account sia responsabile delle minacce. Secondo le ricostruzioni pubblicate il 12 novembre, la casella sarebbe stata violata e utilizzata da qualcun altro per spedire i messaggi. L’indirizzo individuato, dunque, potrebbe appartenere a una vittima dell’intrusione informatica e non all’autore dell’operazione.
Un altro elemento riguarda il contenuto delle email, che secondo alcune ricostruzioni sarebbe stato generato con l’intelligenza artificiale.
L’uso dell’IA potrebbe aver facilitato la produzione di testi minacciosi, la loro personalizzazione e la preparazione di comunicazioni in grado di raggiungere numerosi destinatari. Non significa, tuttavia, che dietro l’operazione ci sia necessariamente un gruppo tecnologicamente avanzato: strumenti oggi facilmente accessibili possono essere utilizzati anche da singoli individui.
I riferimenti alla Russia e all’Iran: indizi, non prove
Un aspetto che ha attirato l’attenzione degli osservatori riguarda i riferimenti contenuti nel messaggio.
Il nome Andropov richiama quello dell’ex dirigente sovietico Jurij Andropov, mentre il testo contiene allusioni a movimenti ultranazionalisti russi e ad ambienti estremisti.
In precedenti comunicazioni minatorie sarebbero comparsi riferimenti analoghi, insieme a minacce rivolte a voli commerciali, emittenti televisive e altre strutture europee.
Alcune ricostruzioni giornalistiche hanno ipotizzato possibili collegamenti con ambienti filorussi o con gruppi che utilizzano il cyberspazio per attività di destabilizzazione. Sono state citate anche altre possibili piste internazionali.
Ma è fondamentale non confondere gli indizi con le prove. I riferimenti politici e ideologici contenuti in una email possono essere stati inseriti intenzionalmente per depistare gli investigatori. Al momento non risulta dimostrato il coinvolgimento di un governo straniero, né di una specifica organizzazione.
Il vero obiettivo potrebbe essere la destabilizzazione
Se non ci sono bombe, quale sarebbe allora il risultato cercato?
La risposta potrebbe essere proprio nel caos provocato.
Una scuola evacuata significa lezioni interrotte, famiglie in difficoltà, genitori che abbandonano il lavoro, traffico, servizi pubblici sotto pressione e migliaia di persone improvvisamente preoccupate per la sicurezza dei propri figli.
Moltiplicando tutto questo per migliaia di istituti, si ottiene un effetto considerevole.
Non occorre far esplodere un ordigno per provocare danni alla vita quotidiana di un Paese. È sufficiente costringere le istituzioni a reagire continuamente a minacce, saturare i canali di emergenza e diffondere incertezza.
È una forma di aggressione psicologica e informatica che sfrutta proprio il senso di responsabilità delle persone. Un dirigente scolastico non può ignorare una minaccia, un genitore non può restare indifferente e le forze dell’ordine devono verificare ogni segnalazione credibile.
Chi organizza queste campagne conosce perfettamente il meccanismo.
Cambiano anche le procedure di sicurezza nelle scuole
Il 12 novembre il Ministero dell’Istruzione ha diffuso una nuova indicazione operativa: in assenza di elementi concreti ulteriori rispetto alla semplice ricezione di email massive, non si deve procedere automaticamente all’evacuazione degli edifici scolastici.
Resta comunque la possibilità per il prefetto di disporre l’evacuazione quando siano presenti elementi specifici che facciano ritenere effettivo il pericolo.
È un passaggio importante, perché cerca di impedire che una semplice email anonima possa paralizzare contemporaneamente centinaia di istituti. Non significa abbassare la guardia, ma rendere più razionale la gestione delle segnalazioni, attraverso la valutazione delle autorità competenti.
La scuola, un bersaglio che colpisce tutta la società
C’è infine un aspetto che va oltre la tecnologia e le indagini.
Colpire le scuole significa entrare in uno dei luoghi più sensibili della vita collettiva. Significa mettere in discussione la tranquillità delle famiglie, la sicurezza dei bambini e il normale funzionamento della società.
Per questo non bisogna liquidare quanto accaduto come uno scherzo di cattivo gusto. Anche quando la minaccia è falsa, le conseguenze possono essere reali: paura, interruzione delle lezioni, costi per gli interventi di sicurezza e perdita di fiducia.
La vera sfida è impedire che questi episodi raggiungano il loro obiettivo: trasformare la paura in uno strumento di condizionamento della vita pubblica.
Le indagini dovranno chiarire chi ha organizzato la campagna, da dove sono partiti i messaggi, quali strumenti sono stati utilizzati e se esista un collegamento con le precedenti minacce rivolte ad altri obiettivi europei.
Fino a quando non emergeranno prove, ogni attribuzione deve restare un’ipotesi.
Una cosa, però, è già evidente: nell’era digitale non è necessario collocare una bomba in una scuola per provocare un’emergenza. A volte basta una email, se riesce a raggiungere migliaia di persone e a far scattare contemporaneamente la paura.